「AI利用ルール」整備38.6%に対し、攻撃検証は20.6% CSC調査
-

-

-

-
クリップしました
マイページで確認できます
株式会社サイバーセキュリティクラウド(本社:東京都品川区、代表者:小池敏弘)は、一般社団法人サイバーセキュリティ連盟と同連盟の運営会員企業4社が実施した「セキュリティ対応実態調査2026」を基に、AIセキュリティの現状と課題を分析。安全なAI活用に向けた4つの提言を発表した。調査では、AI利用ルールを整備している回答者が38.6%だった一方、プロンプトインジェクションなどAI特有の攻撃への検証は20.6%にとどまった。AIの活用が進む企業でも、技術的な安全性の検証や権限管理に、課題が残る実態が明らかになった。
調査概要
調査名: セキュリティ対応実態調査2026
調査実施日: 2026年10月1日
調査主体・企画・設計: 一般社団法人サイバーセキュリティ連盟および同連盟の運営会員企業4社(株式会社イーシーキューブ、かっこ株式会社、サイバーコマンド株式会社、株式会社サイバーセキュリティクラウド)
調査対象: Webサイト・Webサービスの運営・管理などに関わる人
有効回答数: 500名
出典元:【レポート】「対策しているつもり」の罠 〜事業者の誤解が招く 2026 年・セキュリティ 5 大死角〜 Web・EC サイト運営に関わる 500 名への調査で判明したセキュリティ運用と AI リスク対応の実態(一般社団法人サイバーセキュリティ連盟)
※回答者ベースの集計であり、回答割合は企業数そのものの構成比を示すものではない
AI利用ルールの整備は38.6%、技術的な検証は2割程度
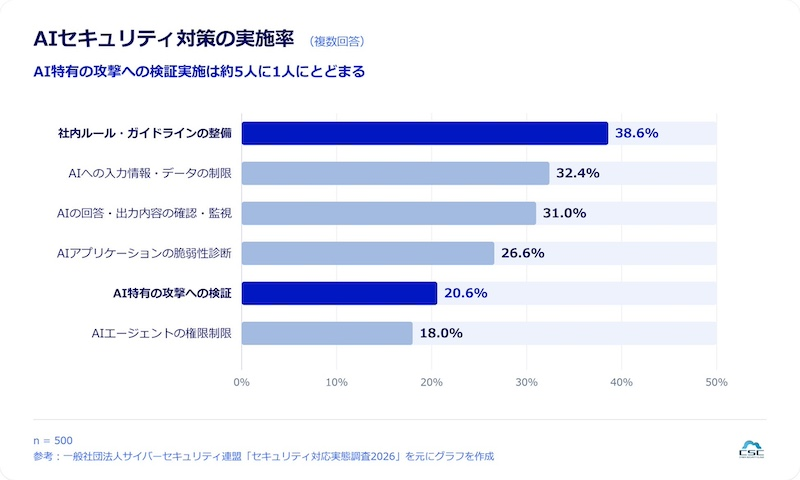
本調査では生成AI・AIエージェントの利用に伴い、実施しているセキュリティ対策として「社内ルール・ガイドラインの整備(38.6%)」が最も多く挙げられた。一方で「AIアプリケーションの脆弱性診断(26.6%)」「プロンプトインジェクションなどAI特有の攻撃への検証(20.6%)」「AIエージェントの外部システムなどへの権限制限(18.0%)」は、いずれも3割未満だった。
従業員規模別では、AI利用ルールの整備率は従業員49名以下の企業で15.2%、1000名以上の企業で50.9%となり、35.7ポイントの差が生じている。
ただし、従業員1000名以上の企業でも、AI特有の攻撃への検証とAIエージェントの権限制限は、ともに25.7%にとどまった。従業員1000名以上の企業では、生成AI・AIエージェントを利用・導入していないとの回答は5.7%だった一方、従業員49名以下では40.9%だった。同社は「AIの利用状況が企業規模によって異なるため、対策の実施率だけで安全性を単純に比較することはできない」と解説している。
情報流出への懸念が最多、AIエージェントの操作リスクも
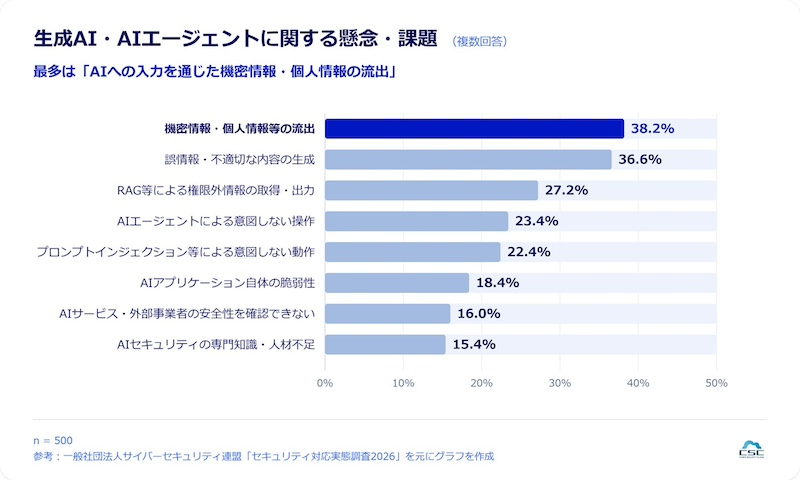
生成AI・AIエージェントに関する懸念や課題では「機密情報・個人情報などがAIへの入力を通じて外部へ漏えいすること(38.2%)」が最多に。次いで「誤った情報・不適切な内容の生成(36.6%)」「RAGによる権限外情報の取得・出力(27.2%)」「AIエージェントによる意図しない操作(23.4%)」が続いた。
AIを業務に活用する際には、入力する情報や生成結果だけでなく、社内データへのアクセス範囲や外部システムに対する操作権限も管理対象となる。調査結果を踏まえ、同社は安全なAI活用に向けて、次の4つのポイントを提言している。
AIの利用状況を可視化する:未承認のツールも含め、社内で利用されているAIや、扱う情報・外部システムとの連携状況を把握する。
AIガバナンスと管理体制を整備する:利用ガイドラインや入力情報の取り扱い方針を定め、責任体制を明確にする。
AIアプリケーションの安全性を技術的に検証する: AI特有の攻撃や権限外情報の取得、意図しない操作などを想定して検証する。
継続的に見直し・改善する:AIモデルや参照情報、接続先、付与する権限などの変化に応じてリスクを再評価する。
同社は、ルールの整備だけでなく、実際の利用状況の把握や技術的な検証、継続的な改善を組み合わせることが重要としている。
出典元:AIの安全な活用へ、利用ルールの整備と技術的検証をどう進めるか(株式会社サイバーセキュリティクラウド)
まとめ
今回の調査からは、AI活用に向けた社内ルールの整備と、実際のシステムの安全性を検証する取り組みとの間に差があることが読み取れる。また、情報流出への懸念に加え、RAGによる権限外情報の取得やAIエージェントの意図しない操作も課題として挙げられている。
担当部門においては、利用ルールを策定するだけでなく、社内で利用されているAIや連携先を把握し、アクセス権限や操作範囲が適切かを検証することが重要だろう。AIの利用環境が変化することも踏まえ、管理体制と技術的な対策を継続的に見直していきたい。