上場企業「個人情報漏えい」約3億5000万件、過去最悪 TSR調査
-

-

-

-
クリップしました
マイページで確認できます
株式会社東京商工リサーチ(以下:TSR)は、上場企業とその子会社が公表した個人情報漏えい・紛失事故の発生状況を集計。漏えいした個人情報は約3億5000万件に達し、前年同期の10倍以上に急増したことが明らかになった。
10月の事故は109件、漏えい件数も大幅に増加
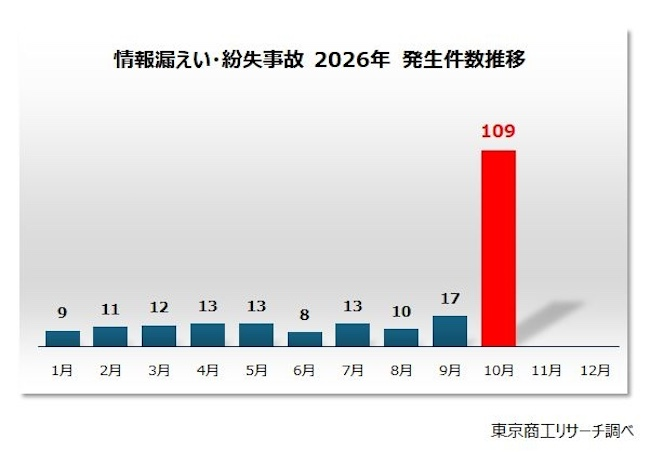
TSRによると、2026年の情報漏えい事故は9月まで月間10件台で推移し、前年とほぼ同水準だった。しかし、10月に大型事故が相次いで発生し状況が一変。同月の事故件数は109件となり、1~10月の累計215件の半数以上を占めた。
事故の規模も大型化している。10月末までに1000万件以上の情報漏えい事故が10件発生し、そのうち6件が10月に集中。1000万件以上の事故は前年には発生しておらず、2012~2025年の14年間でも3件にとどまっていた。
また、100万件以上1000万件未満の事故も29件発生。前年の6件から約5倍に増加している。
こうした大規模事故の発生により、2026年1~10月に漏えいした個人情報は累計3億4999万8482件に達したことが明らかになった。前年の累計3063万6910件と比べて10倍以上となり、日本の人口の約3倍に迫る規模となっている。
TSRは、消費者を広く対象とするBtoC企業では、多くの顧客が事故に巻き込まれる可能性があると指摘。サービスの継続に加え、システムのぜい弱性を強化する重要性を示している。
出典元:上場企業「個人情報漏えい」、過去最悪を更新 ~ 1-10月速報値、約3億5,000件分が漏えい ~(株式会社東京商工リサーチ)
まとめ
今回の集計は上場企業とその子会社を対象としており、非上場企業や官公庁で発生した事故は含まれていない。11月以降も大型の情報漏えい事故が明らかになっており、2026年は過去に類を見ない規模で情報漏えいが広がっているという。
政府はサイバー対応特設サイトを設置し、関係各所との連携強化を進めている。一方、AIの発展や技術の高度化に伴い、攻撃と対策のいたちごっこが続いているようだ。情報セキュリティの専門企業を抱える情報・通信グループでも、不正アクセスに気づくまで2カ月以上かかった事例があったという。
個人情報漏えいは、システムへの不正アクセスを防ぐだけでは十分とはいえず、発生を前提とした備えも重要になる。企業としては、委託先や外部サービスを含めた情報管理体制を点検するとともに、異常を早期に検知する仕組みや、事故発生時の報告・対応手順を整備しておきたい。
顧客情報を扱うサービスの利用状況やアクセス権限を定期的に確認し、社内の連絡体制、顧客への通知、関係機関との連携方法まで具体化することも欠かせない。セキュリティ対策を経営層や各部門を含めた全社的な危機管理として捉え、平時から実効性を検証しておきたい。