「サイバー攻撃」2026年9月に急増、SQLインジェクションは7月の1.8倍 CSC調査
-
-
-
-
クリップしました
マイページで確認できます
株式会社サイバーセキュリティクラウド(本社:東京都品川区、代表者:小池敏弘)は、2026年7月~9月の「Webアプリケーションへのサイバー攻撃検知レポート」を発表。同社のクラウド型WAF「攻撃遮断くん」とパブリッククラウドWAFの自動運用サービス「WafCharm」で観測したログを分析した結果、期間中の攻撃検知数は累計約10.7億件に上り、前四半期比16.3%増加したという。さらに9月にはSQLインジェクションが7月の約1.8倍に増加したほか、日本を発信元とする攻撃も前年同期比約3.5倍となったことがわかった。
レポート概要
レポート名: Webアプリケーションへのサイバー攻撃検知レポート
対象期間: 2026年7月1日~9月30日
分析対象: クラウド型WAF「攻撃遮断くん」およびパブリッククラウドWAFの自動運用サービス「WafCharm」で観測したサイバー攻撃ログ
出典元:1日に約1,165万回、1秒あたり約135回のサイバー攻撃を検知 〜9月に攻撃が急増、SQLインジェクションは7月の約1.8倍に〜(株式会社サイバーセキュリティクラウド)
サイバー攻撃は累計10.7億件、9月は7月の約1.6倍に
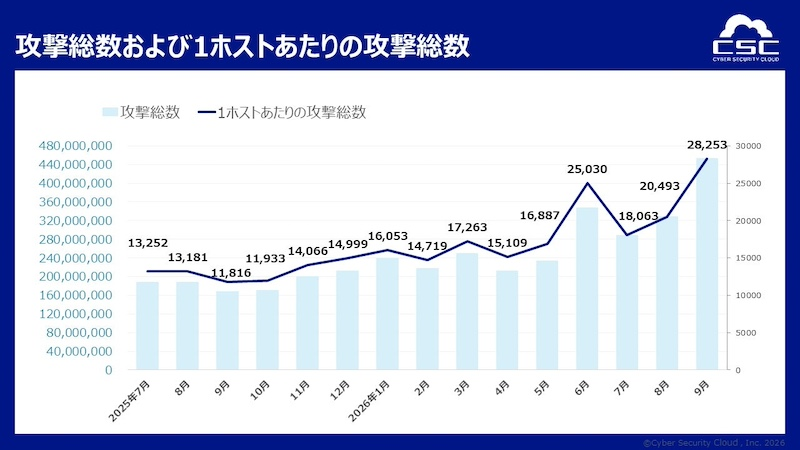
同社の報告によると、2026年7月~9月のサイバー攻撃検知数は累計約10.7億件。これは1日平均約1165万件、1秒あたり約135回に相当する。前四半期と比較して、16.3%増加していることが報告された。
月別では7月が約2.9億件、8月が約3.3億件、9月が約4.5億件と増加。9月の検知数は7月の約1.6倍となり、2026年に入って最多の水準に。9月26日には、期間中最大となる約2142万件を記録した。
攻撃種別で増加目立つ「SQLインジェクション」
攻撃種別では、脆弱性や設定ファイルの露出などを調べる「Webスキャン(53.1%)」が過半数を占め、次いで「SQLインジェクション(10.3%)」「クロスサイトスクリプティング(6.6%)」「不正なUser-Agentを用いたアクセス(6.5%)」が続いている。
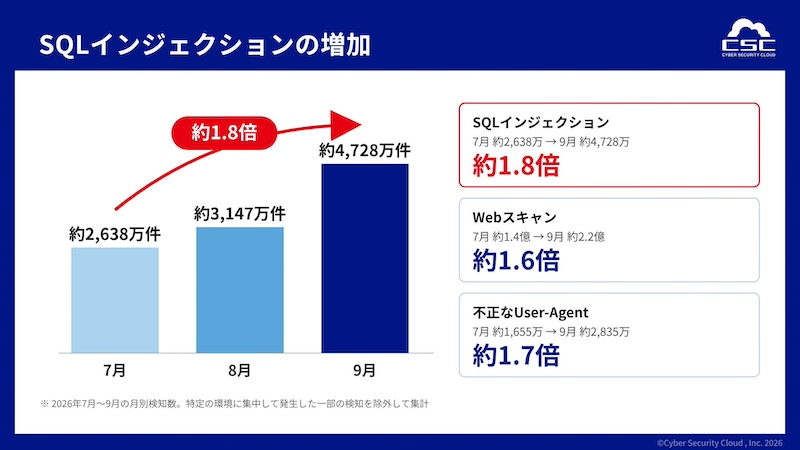
特に増加が目立ったのが、Webサイトの入力欄などを通じてデータベースの不正操作を試みる「SQLインジェクション」。検知数は7月の約2638万件から8月には約3147万件、9月には約4728万件へと増加し、9月は7月の約1.8倍となっている。
同時に、Webスキャンも7月比約1.6倍、ツールや自動プログラムによる機械的なアクセスも約1.7倍に増加。攻撃対象となり得るサイトを探す動きと、実際に侵入を試みる動きがともに増えているようだ。
攻撃元IPアドレスは約16倍、日本発の攻撃も前年同期比約3.5倍
さらに同社は、SQLインジェクションでは、攻撃件数だけでなく攻撃の手法にも変化が見られたことを報告。国内ECサイトを狙った攻撃では、攻撃元IPアドレス数が7月の1日平均約700~1700件から、9月には約2万8000件へと急増。7月の約16倍に達している。9月26日には、1日で約19万件の異なるIPアドレスから攻撃が行われた。
一方、1日あたりに狙われたホスト数は約100~140件で、ほぼ横ばいだったことが判明。同社は、共通の攻撃元IPアドレス群が日ごとに標的を切り替えている可能性や、自動化ツールによって攻撃が実行されている可能性を指摘している。
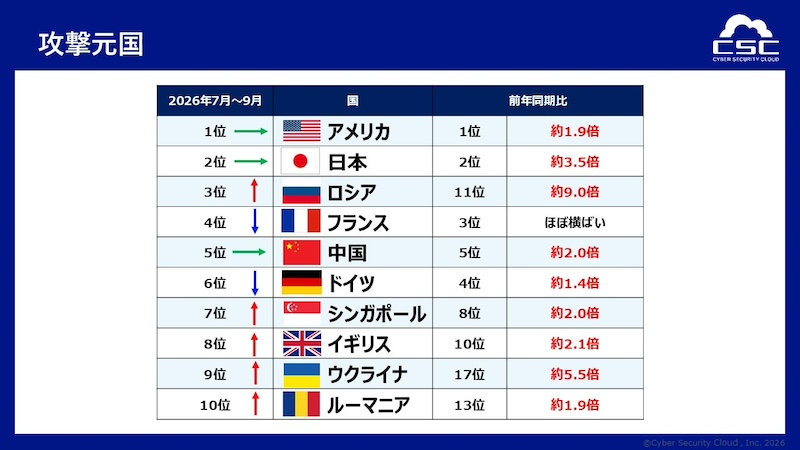
攻撃元国別では、アメリカが約4.6億件で42.6%を占めて最多となり、日本が約1.5億件で13.6%と続いた。日本を発信元とする攻撃は、7月の約2322万件から9月には約8164万件へと約3.5倍に増加している。
なお、攻撃元国の集計は同社のWAFで検知した攻撃元IPアドレスを基にしたもので、攻撃者の所在を直接示すものではない。攻撃者がクラウドインフラやプロキシなどを経由している可能性もあるという。
まとめ
サイバー攻撃の検知数が前四半期から増加し、9月にはSQLインジェクションや自動プログラムによるアクセスが大きく増えたことが明らかになった。さらに、攻撃元IPアドレスの分散化や国内を発信元とする攻撃の増加により、特定のIPアドレスや国を遮断するだけでは対応が難しい状況も示されている。
総務・情報システム部門においては、WAFなどによる不正通信の検知・遮断に加え、Webサイトの脆弱性管理やアクセス制御を見直し、攻撃手法や発信元の変化にも対応できる多層的な防御体制を整えたい。