「個人情報漏えい」対応が誠実でも、約4割がサービス離脱を検討 UPF調査
-

-

-

-
クリップしました
マイページで確認できます
株式会社UPF(本社:東京都中央区、代表者:仲手川啓)は、全国の20〜69歳の男女500名を対象に、企業からの「個人情報漏えいのお知らせ・お詫び」に対する意識調査を実施。調査の結果、漏えい後に企業が誠実に対応しても37.8%がサービスの利用をやめる意向を示した。
調査概要
調査名: 企業からの「個人情報漏えいのお知らせ・お詫び」に対する意識調査
調査主体: 株式会社UPF
調査手法: インターネット調査
調査対象: 全国の20〜69歳の男女
有効回答数: 500名(男女各250名、20代〜60代の各年代100名)
調査期間: 2026年9月17日〜18日
出典元:株式会社UPF
漏えい後の誠実な対応でも37.8%がサービス離脱を検討
同社はまず、個人情報漏えい後に企業が誠実に対応した場合、そのサービスを使い続けるかを質問。その結果「やめる(9.8%)」「どちらかといえばやめる(28.0%)」を合わせて37.8%が利用をやめる意向を示した。
また、企業から漏えい通知を受け取った経験がない人では、サービスをやめる意向を示した割合が49.1%に上ったことが明らかになった。
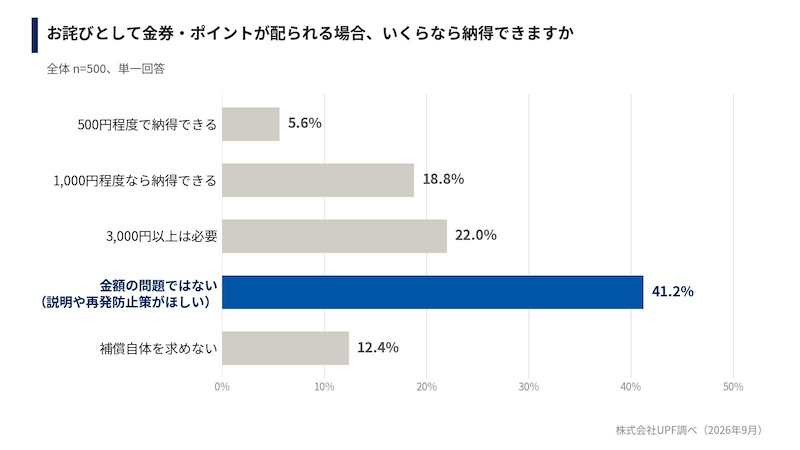
さらに、お詫びとして金券やポイントが配布される場合に納得できる金額について「金額の問題ではない(説明や再発防止策がほしい)(41.2%)」が最多だった。「補償自体を求めない(12.4%)」を合わせると、53.6%が金銭による解決を求めていないことがわかった。
重視するのは「漏えいした情報の説明」 信頼回復には「対策の公表」
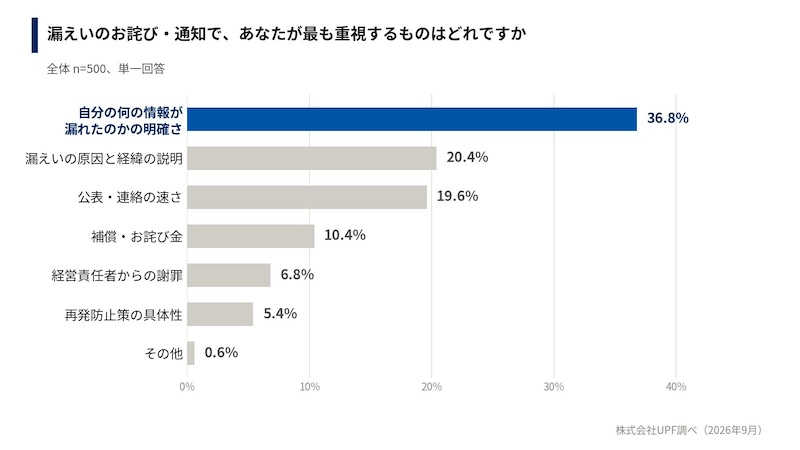
漏えいのお詫びや通知で最も重視することとしては「自分の何の情報が漏れたのかの明確さ(36.8%)」が最多に。次いで「漏えいの原因と経緯の説明(20.4%)」「公表・連絡の速さ(19.6%)」という結果に。説明に関する3項目で76.8%を占めた。一方「補償・お詫び金(10.4%)」や「経営責任者からの謝罪(6.8%)」は1割以下だった。
実際に漏えい通知を受け取った経験がある人では「自分の何の情報が漏れたのかの明確さ」が44.1%に上り「経営責任者からの謝罪」は1.8%にとどまっている。
また、企業が信頼を回復するために最も効果があると思う取り組みとして「セキュリティ対策の強化・公表(45.0%)」「第三者認証(プライバシーマーク・ISMS認証等)の取得・公表(19.2%)」「再発防止策の進捗報告(19.0%)」が続き「経営陣の交代・処分(3.6%)」は最も低い割合だった。
セキュリティ体制への関心は半数超 認証マークで安心感も
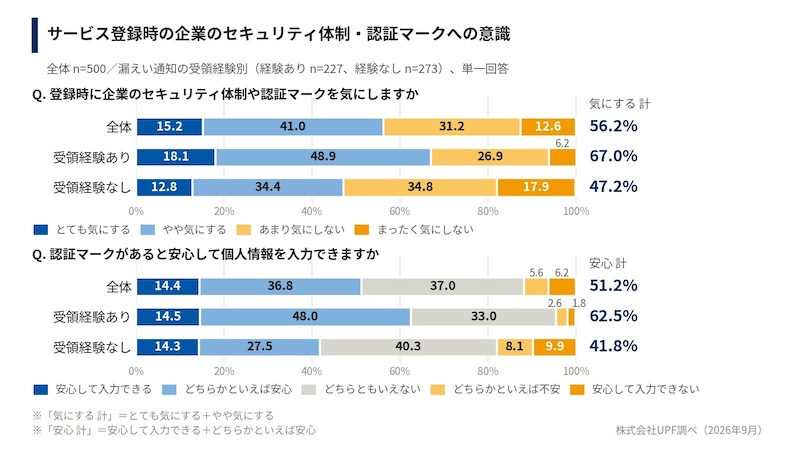
続いて同社は、サービス登録時に企業のセキュリティ体制や認証マークを気にするかを質問。回答のうち「とても気にする(15.2%)」「やや気にする(41.0%)」が合わせて56.2%だった。また、企業サイトにプライバシーマークやISMS認証などの認証マークが表示されていると、安心して個人情報を入力できると回答した人は51.2%だったという。
さらに、漏えい通知を受け取った経験がある人では、登録時にセキュリティ体制や認証マークを気にする割合が67.0%、認証マークがあれば安心して入力できると回答した割合が62.6%に。いずれも、通知を受け取った経験がない人(それぞれ47.3%、41.8%)を上回った。
まとめ
個人情報漏えい後の誠実な対応だけではサービス離脱を防ぎきれず、金銭的な補償よりも情報漏えいの範囲や原因、再発防止策の説明が重視される実態が明らかになった。また、セキュリティ体制や第三者認証への関心は、漏えい通知を受け取った経験のある人でより高かった。
こうした結果からも、個人情報保護は事故発生後の謝罪や補償にとどまらず、平時から企業の信頼性を示す取り組みとして捉える必要があると考えられる。
企業としては情報管理体制の整備に加え、漏えい時に対象情報や原因、対応方針を正確かつ迅速に説明できる体制の整備が必須、といえる。セキュリティ対策の実施状況や、再発防止策を継続的に示せるよう備えておきたい。